Domain espt.de kaufen?
Wir ziehen mit dem Projekt
espt.de um.
Sind Sie am Kauf der Domain
espt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain espt.de kaufen?
Wie können Unternehmen ihre Systeme vor Hacking-Attacken schützen?
Unternehmen können ihre Systeme vor Hacking-Attacken schützen, indem sie regelmäßige Sicherheitsupdates durchführen, starke Passwörter verwenden und Multi-Faktor-Authentifizierung implementieren. Des Weiteren sollten sie Mitarbeiter regelmäßig in Sicherheitsbewusstsein schulen und eine Firewall sowie Antivirensoftware einsetzen. Zudem ist es wichtig, regelmäßige Sicherheitsaudits durchzuführen, um potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
Wie können Unternehmen ihre Systeme vor Hacking-Angriffen schützen?
Unternehmen können ihre Systeme vor Hacking-Angriffen schützen, indem sie regelmäßig Software-Updates durchführen, starke Passwörter verwenden und Mitarbeiter im Umgang mit sensiblen Daten schulen. Zudem sollten sie Firewalls und Antivirenprogramme einsetzen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Die Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können ebenfalls dazu beitragen, die Sicherheit der Systeme zu erhöhen. **
Ähnliche Suchbegriffe für Ball-Corey-J-Hacking
Top-Angebote
Produkte zum Begriff Ball-Corey-J-Hacking:
-
The Hardware Hacking Handbook, Fachbücher von Colin O'Flynn, Jasper van WoudenbergDas "Hardware Hacking Handbook" bietet eine umfassende Analyse von Hardwareangriffen auf eingebettete Systeme, verfasst von den anerkannten Experten Jasper van Woudenberg und Colin O'Flynn. Dieses Fachbuch richtet sich an alle, die sich für das Design, die Analyse und die Angriffe auf Geräte interessieren. Es beginnt mit einer Einführung in eingebettete Systeme und deren Bedrohungen sowie den Hardware-Schnittstellen. Leserinnen und Leser erhalten wertvolle theoretische Grundlagen und praktische Anleitungen zur Einrichtung eines Testlabors. Durch reale Beispiele und praktische Übungen können die Leser verschiedene Angriffe, wie Seitenkanal- und Fehlereinspritzangriffe, an echten Geräten durchführen. Die Autoren erläutern Techniken wie Spannungsglitching, Taktglitching sowie die Analyse von Stromverbrauch und Differenzialfehleranalysen. Dieses Buch ist eine wertvolle Ressource für alle, die ein tieferes Verständnis für die Sicherheitsanforderungen und Angriffsmöglichkeiten in der Welt der eingebetteten Systeme erlangen möchten.62,42 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
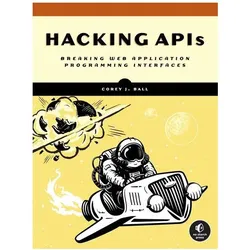
Ball, Corey J.: Hacking APIsHacking APIs , Breaking Web Application Programming Interfaces , > , Erscheinungsjahr: 20220712, Produktform: Kartoniert, Autoren: Ball, Corey J., Seitenzahl/Blattzahl: 368, Themenüberschrift: COMPUTERS / Web / Web Services & APIs, Keyword: cybersecurity gifts;nerd gifts;tech gifts;gifts for nerds;geek gifts;bug bounty;API bugs;NoSQL;API testing;api security;api;web hacking;gifts for employees;gifts for geeks;application security;hacking books;cyber security books;programming;java programming;html;hacking;hackers;penetration test;computer security;web development;html and css;security;JSON;Postman;Burp Suite;ethical hacking;pentest;GraphQL;computers;computer;technology;networking;code;coding;privacy;java;clean code;cybersecurity, Fachschema: Microsoft SharePoint (WebServices, Portal)~Web Services (EDV)~Datensicherheit / Netz~EDV / Theorie / Sicherheit, Fachkategorie: Netzwerksicherheit~Computersicherheit, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 176, Höhe: 23, Gewicht: 706, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hacking, Sachbücher von Jon EricksonDas Buch "Hacking: The Art of Exploitation, 2nd Edition" von Jon Erickson bietet eine umfassende Einführung in die Welt des Hackings und der Computersicherheit. Es richtet sich an Leser, die ein tiefes Verständnis für die Grundlagen der Programmierung und der Sicherheitsanfälligkeiten entwickeln möchten. Mit einem klaren Fokus auf praktische Beispiele und Anleitungen ermutigt das Buch die Leser, aktiv zu lernen und ihre Fähigkeiten im Bereich der Netzwerksicherheit zu erweitern. Die zweite Auflage des Buches behandelt wichtige Themen wie C-Programmierung, Assemblersprache, Entdeckung von Schwachstellen und deren Ausnutzung. Es ist sowohl für Anfänger als auch für erfahrene Fachleute geeignet, die ihr Wissen über die Entwicklung von Hacking-Techniken und -Theorien vertiefen möchten. Die klare Struktur und die detaillierten Erklärungen machen es zu einem unverzichtbaren Werk für alle, die sich für die Sicherheitsaspekte der Informationstechnologie interessieren.38,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Warum wird J-Hope J-Hope genannt?
J-Hope wird so genannt, weil sein Künstlername eine Kombination aus seinem echten Namen Jung Hoseok ist. Das "J" steht für seinen Vornamen Jung und "Hope" wurde gewählt, um Hoffnung und Freude auszudrücken. Der Name spiegelt auch seine fröhliche und positive Persönlichkeit wider, die er in der Musik und in seinem Auftreten zeigt. **
-
Wie können Unternehmen ihre Systeme besser vor Hacking-Angriffen schützen?
Unternehmen können ihre Systeme besser vor Hacking-Angriffen schützen, indem sie regelmäßige Sicherheitsupdates durchführen, starke Passwörter verwenden und Multi-Faktor-Authentifizierung implementieren. Zudem sollten sie Mitarbeiter regelmäßig in Sicherheitsmaßnahmen schulen und eine Firewall sowie Antivirensoftware einsetzen. Es ist auch ratsam, regelmäßige Sicherheitsaudits durchzuführen, um potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Wie können Unternehmen ihre Systeme vor möglichen Hacking-Angriffen schützen?
Unternehmen können ihre Systeme vor möglichen Hacking-Angriffen schützen, indem sie regelmäßige Sicherheitsaudits durchführen, Firewalls und Antivirensoftware verwenden und Mitarbeiter regelmäßig in Sicherheitsbewusstsein schulen. Zudem sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Es ist auch wichtig, Zugriffsrechte zu beschränken und starke Passwörter zu verwenden. **
-
Ist Hacking haram?
Die Frage, ob Hacking haram ist, hängt von der Art des Hacking ab. Wenn es sich um illegales Hacking handelt, bei dem Schaden angerichtet wird oder die Privatsphäre anderer verletzt wird, ist es in der Regel als haram anzusehen. Wenn das Hacking jedoch zu legitimen Zwecken wie der Verbesserung der Sicherheit oder dem Schutz vor Angriffen durchgeführt wird, kann es als erlaubt angesehen werden. Es ist wichtig, die ethischen und rechtlichen Aspekte des Hacking zu berücksichtigen. **

Ist Hacking illegal?
Hacking an sich ist nicht illegal. Es hängt jedoch von den Absichten und Handlungen des Hackers ab. Wenn jemand ohne Erlaubnis in Computersysteme eindringt, um Daten zu stehlen oder Schaden anzurichten, ist dies illegal. Es gibt jedoch auch sogenanntes "ethisches Hacking", bei dem Sicherheitsexperten Schwachstellen in Systemen aufdecken, um diese zu verbessern. Solange dies mit Zustimmung und im Rahmen der Gesetze geschieht, ist es legal. **
Ist Hacking illegal?
Ja, Hacking ist illegal, wenn es ohne Zustimmung des Eigentümers oder Betreibers eines Computersystems durchgeführt wird. Das Eindringen in Computersysteme, das Ausspähen von Daten oder das Verursachen von Schäden sind strafbare Handlungen. Es gibt jedoch auch legale Formen des Hackings, wie beispielsweise das sogenannte "Ethical Hacking", bei dem Sicherheitslücken in Computersystemen aufgedeckt und behoben werden. **
Top-Angebote
Produkte zum Begriff Ball-Corey-J-Hacking:
-
Hacking APIs: Breaking Web Application Programming Interfaces, Fachbücher von Corey J. BallCorey Ball nimmt Sie mit auf eine Reise durch den Lebenszyklus von APIs, sodass Sie nicht nur mehr wissen möchten, sondern auch darauf brennen, Ihr neu erlerntes Wissen am nächsten legitimen Ziel auszuprobieren. Von Konzepten über Beispiele bis hin zur Identifizierung von Werkzeugen und deren detaillierter Demonstration bietet dieses Buch alles. Es ist die Schatztruhe für API-Hacking und sollte neben dem Schreibtisch stehen, gut gelesen von jedem, der diese Ebene der adversarialen Forschung, Bewertung oder DevSecOps ernst nehmen möchte. "Dieses Buch öffnet die Türen zum Bereich des API-Hackings, einem Thema, das nicht sehr gut verstanden wird. Anhand von realen Beispielen, die Probleme der Zugriffskontrolle betonen, wird Ihnen dieses Buch helfen, die Feinheiten der Sicherung von APIs zu verstehen, grossartige Belohnungen zu jagen und Organisationen dabei zu unterstützen, ihre API-Sicherheit zu verbessern!" "Obwohl das Internet mit Informationen zu jedem möglichen Thema in der Cybersicherheit gefüllt ist, ist es dennoch schwierig, fundierte Einblicke in die Durchführung von Penetrationstests auf APIs zu finden. Coreys Buch erfüllt diese Nachfrage nicht nur für den Anfänger in der Cybersicherheit, sondern auch für den erfahrenen Experten." "API-Hacking ist äusserst hilfreich für jeden, der in die Penetrationstests einsteigen möchte. Insbesondere gibt Ihnen dieses Buch die Werkzeuge an die Hand, um die Sicherheit von APIs zu testen, die für viele moderne Webanwendungen zu einem Schwachpunkt werden. Auch erfahrene Sicherheitsexperten können aus dem Buch Nutzen ziehen, da es Automatisierungstipps und Techniken zum Umgehen von Schutzmassnahmen enthält, die das Spiel eines jeden Pentesters verbessern." "[API-Hacking ist] die beste Quelle für API-Informationen, die ich je gesehen habe. Wenn Sie neugierig sind, was APIs sind und wie sie funktionieren, lesen Sie es einmal. Wenn Sie mit APIs arbeiten oder diese erstellen, lesen Sie es zweimal. Wenn Sie APIs brechen, lesen Sie es dreimal.".44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
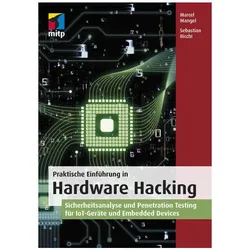
Praktische Einführung in Hardware Hacking, Fachbücher von Sebastian BicchiSchwachstellen von IoT- und Smart-Home-Geräten aufdecken. Hardware, Firmware und Apps analysieren und praktische Tests durchführen. Zahlreiche Praxisbeispiele wie Analyse und Hacking elektronischer Türschlösser, smarter LED-Lampen und vieles mehr. Smarte Geräte sind allgegenwärtig und sie sind leicht zu hacken. Umso mehr sind Reverse Engineers und Penetration Tester gefragt, um Schwachstellen aufzudecken und so Hacking-Angriffen und Manipulation vorzubeugen. In diesem Buch lernen Sie alle Grundlagen des Penetration Testings für IoT-Geräte. Die Autoren zeigen Schritt für Schritt, wie ein Penetrationstest durchgeführt wird: von der Einrichtung des Testlabors über die OSINT-Analyse eines Produkts bis hin zum Prüfen von Hard- und Software auf Sicherheitslücken, unter anderem anhand des OWASP-Standards. Sie erfahren darüber hinaus, wie Sie die Firmware eines IoT-Geräts extrahieren, entpacken und dynamisch oder statisch analysieren. Auch die Analyse von Apps, Webapplikationen und Cloudfunktionen wird behandelt. Ausserdem finden Sie eine Übersicht der wichtigsten IoT-Protokolle und ihrer Schwachstellen. Es werden nur grundlegende IT-Security-Kenntnisse, insbesondere in den Bereichen Netzwerk- und Applikationssicherheit, und ein sicherer Umgang mit Linux vorausgesetzt. Die notwendigen Elektronik- und Hardwaredesign-Grundlagen geben Ihnen die Autoren mit an die Hand. Aus dem Inhalt: Testumgebung einrichten, vorbereitende OSINT-Analyse, Elektronik-Grundlagen, Einführung in das Hardware-Design von IoT-Geräten: 8-/32-Bit-Controller, Android Embedded Devices, All-in-One SoC, Hardware-Analyse und Extraktion von Firmware, Dateisysteme von IoT-Geräten, statische und dynamische Firmware-Analyse, IoT-Protokolle und ihre Schwachstellen: Bluetooth LE, ZigBee, MQTT, App-Analyse anhand des OWASP-Standards, Testen von Backend-Systemen, Webapplikationen und Cloud-Umgebungen.29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Hardware Hacking Handbook, Fachbücher von Colin O'Flynn, Jasper van WoudenbergDas "Hardware Hacking Handbook" bietet eine umfassende Analyse von Hardwareangriffen auf eingebettete Systeme, verfasst von den anerkannten Experten Jasper van Woudenberg und Colin O'Flynn. Dieses Fachbuch richtet sich an alle, die sich für das Design, die Analyse und die Angriffe auf Geräte interessieren. Es beginnt mit einer Einführung in eingebettete Systeme und deren Bedrohungen sowie den Hardware-Schnittstellen. Leserinnen und Leser erhalten wertvolle theoretische Grundlagen und praktische Anleitungen zur Einrichtung eines Testlabors. Durch reale Beispiele und praktische Übungen können die Leser verschiedene Angriffe, wie Seitenkanal- und Fehlereinspritzangriffe, an echten Geräten durchführen. Die Autoren erläutern Techniken wie Spannungsglitching, Taktglitching sowie die Analyse von Stromverbrauch und Differenzialfehleranalysen. Dieses Buch ist eine wertvolle Ressource für alle, die ein tieferes Verständnis für die Sicherheitsanforderungen und Angriffsmöglichkeiten in der Welt der eingebetteten Systeme erlangen möchten.62,42 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ball, Corey J.: Hacking APIsHacking APIs , Breaking Web Application Programming Interfaces , > , Erscheinungsjahr: 20220712, Produktform: Kartoniert, Autoren: Ball, Corey J., Seitenzahl/Blattzahl: 368, Themenüberschrift: COMPUTERS / Web / Web Services & APIs, Keyword: cybersecurity gifts;nerd gifts;tech gifts;gifts for nerds;geek gifts;bug bounty;API bugs;NoSQL;API testing;api security;api;web hacking;gifts for employees;gifts for geeks;application security;hacking books;cyber security books;programming;java programming;html;hacking;hackers;penetration test;computer security;web development;html and css;security;JSON;Postman;Burp Suite;ethical hacking;pentest;GraphQL;computers;computer;technology;networking;code;coding;privacy;java;clean code;cybersecurity, Fachschema: Microsoft SharePoint (WebServices, Portal)~Web Services (EDV)~Datensicherheit / Netz~EDV / Theorie / Sicherheit, Fachkategorie: Netzwerksicherheit~Computersicherheit, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 176, Höhe: 23, Gewicht: 706, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme vor Hacking-Attacken schützen?
Unternehmen können ihre Systeme vor Hacking-Attacken schützen, indem sie regelmäßige Sicherheitsupdates durchführen, starke Passwörter verwenden und Multi-Faktor-Authentifizierung implementieren. Des Weiteren sollten sie Mitarbeiter regelmäßig in Sicherheitsbewusstsein schulen und eine Firewall sowie Antivirensoftware einsetzen. Zudem ist es wichtig, regelmäßige Sicherheitsaudits durchzuführen, um potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Wie können Unternehmen ihre Systeme vor Hacking-Angriffen schützen?
Unternehmen können ihre Systeme vor Hacking-Angriffen schützen, indem sie regelmäßig Software-Updates durchführen, starke Passwörter verwenden und Mitarbeiter im Umgang mit sensiblen Daten schulen. Zudem sollten sie Firewalls und Antivirenprogramme einsetzen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Die Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können ebenfalls dazu beitragen, die Sicherheit der Systeme zu erhöhen. **
-
Warum wird J-Hope J-Hope genannt?
J-Hope wird so genannt, weil sein Künstlername eine Kombination aus seinem echten Namen Jung Hoseok ist. Das "J" steht für seinen Vornamen Jung und "Hope" wurde gewählt, um Hoffnung und Freude auszudrücken. Der Name spiegelt auch seine fröhliche und positive Persönlichkeit wider, die er in der Musik und in seinem Auftreten zeigt. **
-
Wie können Unternehmen ihre Systeme besser vor Hacking-Angriffen schützen?
Unternehmen können ihre Systeme besser vor Hacking-Angriffen schützen, indem sie regelmäßige Sicherheitsupdates durchführen, starke Passwörter verwenden und Multi-Faktor-Authentifizierung implementieren. Zudem sollten sie Mitarbeiter regelmäßig in Sicherheitsmaßnahmen schulen und eine Firewall sowie Antivirensoftware einsetzen. Es ist auch ratsam, regelmäßige Sicherheitsaudits durchzuführen, um potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
Ähnliche Suchbegriffe für Ball-Corey-J-Hacking
-
Hacking, Sachbücher von Jon EricksonDas Buch "Hacking: The Art of Exploitation, 2nd Edition" von Jon Erickson bietet eine umfassende Einführung in die Welt des Hackings und der Computersicherheit. Es richtet sich an Leser, die ein tiefes Verständnis für die Grundlagen der Programmierung und der Sicherheitsanfälligkeiten entwickeln möchten. Mit einem klaren Fokus auf praktische Beispiele und Anleitungen ermutigt das Buch die Leser, aktiv zu lernen und ihre Fähigkeiten im Bereich der Netzwerksicherheit zu erweitern. Die zweite Auflage des Buches behandelt wichtige Themen wie C-Programmierung, Assemblersprache, Entdeckung von Schwachstellen und deren Ausnutzung. Es ist sowohl für Anfänger als auch für erfahrene Fachleute geeignet, die ihr Wissen über die Entwicklung von Hacking-Techniken und -Theorien vertiefen möchten. Die klare Struktur und die detaillierten Erklärungen machen es zu einem unverzichtbaren Werk für alle, die sich für die Sicherheitsaspekte der Informationstechnologie interessieren.38,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
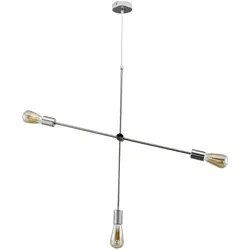
Wofi, Pendelleuchte, Corey (E27)Verstellbare Pendelleuchte in Silber. Der verstellbare Arm erlaubt einen individuellen Look, zusätzlich kann die Hängelampe in der Höhe verstellt werden - ideal über dem Esstisch. Tipp: Variieren Sie den besonderen Look mit Leuchtmitteln in Design, Helligkeit und Farbtemperatur Ihrer Wahl, z.B. einer Edison Lampe oder einem runden Globe Leuchtmittel (Fassung E27, auch LED, nicht inkl.).34,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme vor möglichen Hacking-Angriffen schützen?
Unternehmen können ihre Systeme vor möglichen Hacking-Angriffen schützen, indem sie regelmäßige Sicherheitsaudits durchführen, Firewalls und Antivirensoftware verwenden und Mitarbeiter regelmäßig in Sicherheitsbewusstsein schulen. Zudem sollten sie sicherstellen, dass ihre Software und Systeme regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen. Es ist auch wichtig, Zugriffsrechte zu beschränken und starke Passwörter zu verwenden. **
-
Ist Hacking haram?
Die Frage, ob Hacking haram ist, hängt von der Art des Hacking ab. Wenn es sich um illegales Hacking handelt, bei dem Schaden angerichtet wird oder die Privatsphäre anderer verletzt wird, ist es in der Regel als haram anzusehen. Wenn das Hacking jedoch zu legitimen Zwecken wie der Verbesserung der Sicherheit oder dem Schutz vor Angriffen durchgeführt wird, kann es als erlaubt angesehen werden. Es ist wichtig, die ethischen und rechtlichen Aspekte des Hacking zu berücksichtigen. **
-
Ist Hacking illegal?
Hacking an sich ist nicht illegal. Es hängt jedoch von den Absichten und Handlungen des Hackers ab. Wenn jemand ohne Erlaubnis in Computersysteme eindringt, um Daten zu stehlen oder Schaden anzurichten, ist dies illegal. Es gibt jedoch auch sogenanntes "ethisches Hacking", bei dem Sicherheitsexperten Schwachstellen in Systemen aufdecken, um diese zu verbessern. Solange dies mit Zustimmung und im Rahmen der Gesetze geschieht, ist es legal. **
-
Ist Hacking illegal?
Ja, Hacking ist illegal, wenn es ohne Zustimmung des Eigentümers oder Betreibers eines Computersystems durchgeführt wird. Das Eindringen in Computersysteme, das Ausspähen von Daten oder das Verursachen von Schäden sind strafbare Handlungen. Es gibt jedoch auch legale Formen des Hackings, wie beispielsweise das sogenannte "Ethical Hacking", bei dem Sicherheitslücken in Computersystemen aufgedeckt und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.